
Password dimenticate, credenziali rubate e tentativi di phishing rappresentano rischi concreti per la sicurezza informatica delle imprese.
Per ridurre queste minacce, oggi è possibile adottare un sistema di accesso più semplice e sicuro: l'autenticazione Passwordless basata sulle Passkey e sullo standard FIDO2.
Ma come funzionano? Qual è la differenza rispetto alle password tradizionali e all'autenticazione multi fattore? E soprattutto, quali vantaggi possono offrire alle piccole e medie imprese?
Vediamo insieme che cosa significa Passwordless Authentication, come funziona lo standard FIDO2 e quali strategie adottare per proteggere la propria azienda.
Passkey e Autenticazione Passwordless: cosa sono
Con il termine Passwordless Authentication, o autenticazione senza password, si indica un sistema che permette di verificare l'identità di un utente senza richiedere l'inserimento di una password tradizionale.
Tra le tecnologie più importanti in questo ambito troviamo le Passkey, credenziali digitali basate sugli standard di autenticazione FIDO, progettate per rendere gli accessi più sicuri e semplici da gestire.
A differenza delle password, che possono essere indovinate, riutilizzate o sottratte attraverso campagne di phishing, le Passkey sfruttano la crittografia a chiave pubblica per verificare l'identità dell'utente.
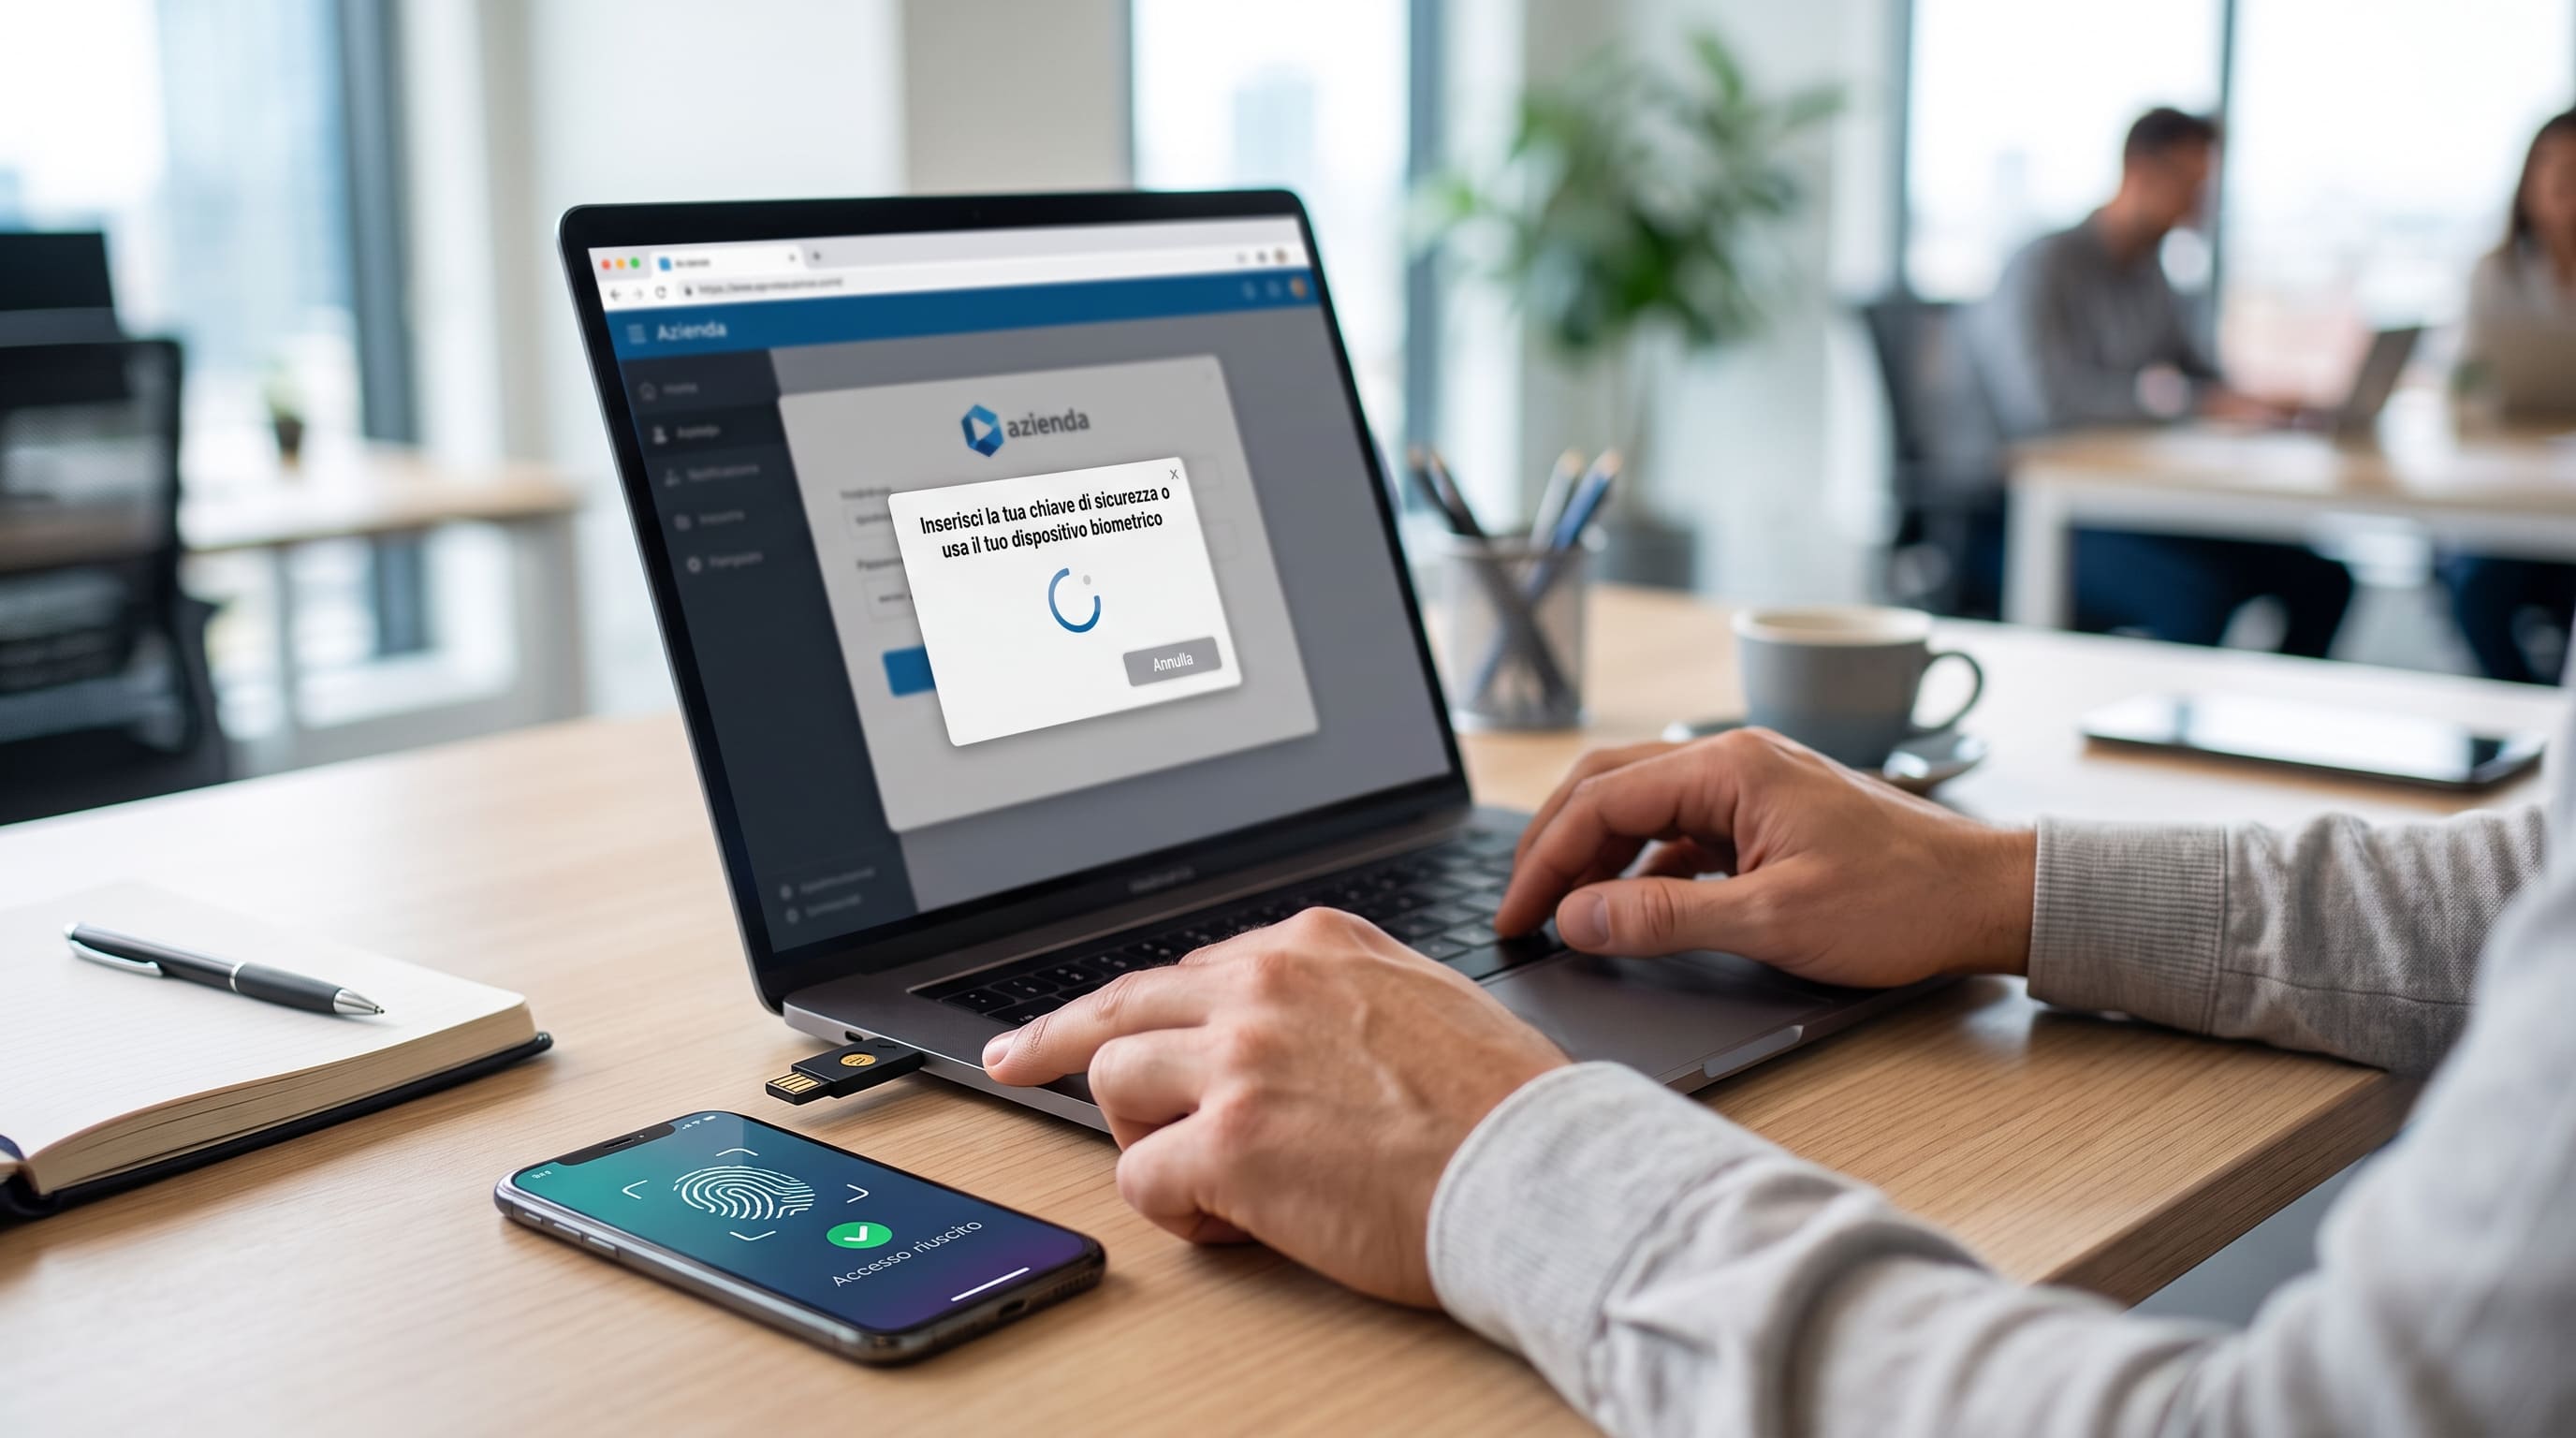
Per accedere a un servizio, l'utente può utilizzare il riconoscimento facciale, l'impronta digitale, il PIN del proprio dispositivo oppure una chiave di sicurezza hardware compatibile.
Questo significa che non è più necessario ricordare e digitare una password per ogni account. Inoltre, la verifica crittografica è legata al servizio legittimo per cui la Passkey è stata creata, contribuendo a contrastare i tentativi di furto delle credenziali attraverso siti contraffatti.
Le Passkey possono essere memorizzate sul dispositivo dell'utente oppure sincronizzate, in base alla soluzione utilizzata, tra dispositivi compatibili.
Come funzionano le Passkey e lo standard FIDO2
Per capire come funziona questa tecnologia, è utile conoscere lo standard FIDO2, sviluppato per offrire un sistema di autenticazione resistente al phishing.
FIDO2 combina due componenti principali:
- WebAuthn (Web Authentication): uno standard che permette ai siti web e alle applicazioni compatibili di richiedere l'autenticazione tramite credenziali crittografiche;
- CTAP (Client to Authenticator Protocol): un protocollo che consente al dispositivo utilizzato per autenticarsi di comunicare con un autenticatore, per esempio una chiave di sicurezza esterna.
Insieme, questi componenti permettono di utilizzare le Passkey per accedere ai servizi digitali senza affidarsi alle tradizionali password. Ma come avviene concretamente l'accesso? Ecco gli step.
- Registrazione dell'utente. Quando si crea una Passkey per un servizio, il dispositivo genera una coppia di chiavi crittografiche: una pubblica e una privata.
- Memorizzazione delle chiavi. La chiave pubblica viene registrata dal servizio online, mentre la chiave privata rimane custodita nell'autenticatore, per esempio nel dispositivo o in una chiave di sicurezza hardware.
- Richiesta di accesso. Quando l'utente prova ad accedere, il servizio invia una richiesta di autenticazione.
- Verifica dell'identità. L'utente autorizza l'operazione utilizzando il sistema di sblocco previsto, come l'impronta digitale, il riconoscimento facciale o un PIN.
- Conferma dell'accesso. L'autenticatore utilizza la chiave privata per produrre una risposta crittografica, che il servizio verifica attraverso la chiave pubblica.
In questo modo, la chiave privata non viene trasmessa al sito web durante l'autenticazione e il servizio non deve verificare una password digitata dall'utente.
Un altro elemento importante riguarda i dati biometrici: quando vengono utilizzati per sbloccare una Passkey, rimangono normalmente sul dispositivo e non vengono condivisi con il servizio online attraverso il protocollo FIDO.
Qual è la differenza tra Passkey, password e autenticazione MFA?
Password, Passkey e autenticazione multifattore (MFA) sono strumenti diversi, che rispondono a esigenze di sicurezza in parte sovrapposte. Vediamo le principali differenze.
- Password tradizionale: è una credenziale segreta che l'utente deve ricordare e inserire. Può essere sottratta attraverso il phishing, compromessa in caso di violazione di un servizio o riutilizzata da un attaccante se è impiegata su più piattaforme.
- Autenticazione MFA: richiede almeno due fattori di autenticazione appartenenti a categorie differenti, per esempio una password e un secondo fattore come un'app di autenticazione o una chiave di sicurezza. Il livello di protezione dipende dai fattori utilizzati: non tutti sono ugualmente resistenti al phishing.
- Passkey: utilizza una coppia di chiavi crittografiche e permette di autenticarsi senza digitare una password. Può essere attivata tramite un gesto locale, come l'inserimento di un PIN o il riconoscimento biometrico, e offre una protezione specifica contro il phishing.
Una Passkey può quindi offrire un'autenticazione resistente al phishing senza richiedere i tradizionali passaggi di una MFA basata su password e codici aggiuntivi. In base alla configurazione, può soddisfare requisiti di autenticazione a più fattori.
È importante, però, non confondere il riconoscimento biometrico con una garanzia assoluta di sicurezza: la protezione dipende anche dal dispositivo, dalla gestione delle credenziali, dalle procedure di recupero dell'account e dalle configurazioni adottate dall'organizzazione.
Perché le Passkey sono importanti per la cybersecurity delle PMI
Le piccole e medie imprese utilizzano sempre più frequentemente piattaforme cloud, strumenti di collaborazione, gestionali online e servizi digitali per gestire clienti, fornitori e attività amministrative.
Ogni account rappresenta un possibile punto di accesso alle informazioni aziendali. Se un criminale informatico riesce a sottrarre le credenziali di un dipendente, potrebbe tentare di accedere alla posta elettronica, consultare documenti riservati o utilizzare l'account compromesso per condurre ulteriori attacchi.
L'autenticazione Passwordless con Passkey può contribuire a ridurre questi rischi per diverse ragioni:
- maggiore protezione dal phishing. Le Passkey sono associate al servizio per cui vengono create e non possono essere semplicemente digitate su una pagina contraffatta come una password;
- riduzione del rischio legato al furto delle credenziali. Non essendoci una password tradizionale da inserire, viene meno una delle principali tipologie di informazioni che i criminali cercano di sottrarre;
- minore riutilizzo delle password. Ogni Passkey è specifica per il servizio a cui è associata, evitando il problema delle password identiche utilizzate su più account;
- accessi più semplici e veloci. I dipendenti possono autenticarsi attraverso i dispositivi compatibili, riducendo la necessità di ricordare numerose credenziali;
- possibile riduzione dei costi di gestione. Un minore numero di problemi legati alle password dimenticate può ridurre le richieste di assistenza e le operazioni di reimpostazione degli accessi.
Per una PMI, adottare le Passkey può rappresentare un passo concreto verso una gestione più efficace delle identità digitali, soprattutto quando sono coinvolti account amministrativi, strumenti cloud e dati sensibili.
5 consigli per adottare le Passkey in azienda
Dopo aver visto che cosa sono le Passkey e quali vantaggi offrono, vediamo cinque strategie per introdurre questa tecnologia in modo consapevole e sicuro.
- Verificare la compatibilità dei servizi aziendali
Prima di adottare l'autenticazione Passwordless, è importante verificare che i sistemi utilizzati dall'impresa supportino le Passkey e lo standard FIDO2.
Occorre controllare la compatibilità di piattaforme cloud, posta elettronica, gestionali, strumenti di collaborazione e sistemi di accesso remoto. È inoltre utile verificare che browser, dispositivi e sistemi operativi siano aggiornati e compatibili.
- Dare priorità agli account più importanti
Non tutte le credenziali aziendali presentano lo stesso livello di rischio. È consigliabile iniziare dagli account che consentono di accedere a informazioni riservate o di modificare configurazioni critiche.
Tra le priorità rientrano gli account degli amministratori IT, i servizi cloud aziendali, le piattaforme che gestiscono dati dei clienti e i sistemi utilizzati per le operazioni finanziarie.
- Definire regole per dispositivi e credenziali
L'azienda dovrebbe stabilire quali dispositivi possono essere utilizzati per conservare le Passkey, come devono essere protetti e quali procedure seguire in caso di smarrimento, furto o sostituzione.
È opportuno valutare anche la differenza tra Passkey sincronizzate e Passkey associate a un singolo dispositivo. La scelta deve tenere conto del livello di sicurezza richiesto, della gestione centralizzata e delle esigenze operative dell'impresa.
- Proteggere il recupero degli account
L'introduzione delle Passkey non elimina la necessità di gestire gli accessi in caso di emergenza. Se un dipendente perde il dispositivo o non riesce più a utilizzare la propria credenziale, deve essere disponibile una procedura di recupero sicura.
Le modalità alternative di autenticazione e recupero devono essere protette con particolare attenzione: se sono troppo deboli, possono diventare il punto vulnerabile dell'intero sistema.
È quindi importante definire procedure di verifica dell'identità, revoca delle credenziali non più valide e gestione delle uscite dei dipendenti dall'organizzazione.
- Affiancare la tecnologia a una strategia di sicurezza più ampia
Le Passkey costituiscono un importante strumento di difesa, ma non eliminano tutti i rischi informatici.
È fondamentale affiancarle a una strategia di cybersecurity che includa aggiornamenti regolari, gestione dei privilegi, monitoraggio degli accessi, protezione degli endpoint e formazione del personale.
I dipendenti devono inoltre sapere come riconoscere richieste sospette, evitare di approvare accessi inattesi e segnalare tempestivamente eventuali anomalie.
Conclusioni per la tua impresa
Le Passkey e l'autenticazione Passwordless basata su FIDO2 rappresentano un'evoluzione importante nella protezione degli accessi digitali. Grazie alla crittografia a chiave pubblica e alla resistenza al phishing, permettono di ridurre alcuni dei rischi associati alle password tradizionali, migliorando allo stesso tempo l'esperienza degli utenti.
Per le PMI, adottare questa tecnologia significa investire nella protezione delle identità digitali e ridurre l'esposizione al furto delle credenziali, senza trascurare la semplicità di utilizzo e la continuità operativa.
Il percorso di adozione dovrebbe partire dalla valutazione dei servizi aziendali, proseguire con la protezione degli account più critici e includere procedure efficaci per la gestione dei dispositivi e il recupero degli accessi.
In un panorama di minacce informatiche in continua evoluzione, la sicurezza non dipende da una singola tecnologia, ma dall'integrazione di strumenti adeguati, processi organizzativi e consapevolezza delle persone.
Fonti: per approfondire le informazioni sulle Passkey, puoi consultare la documentazione ufficiale della FIDO Alliance: Passkey e autenticazione senza password e Specifiche FIDO .
 Cyber sicurezza aziendale: inizia da qui
Se vuoi capire quali misure adottare per proteggere la tua impresa, puoi rivolgerti ai Punti Impresa Digitale (PID) delle Camere di commercio. Attraverso iniziative di informazione, formazione e servizi di assessment della maturità digitale e della sicurezza informatica, i PID possono aiutare le imprese a individuare le aree di miglioramento e a intraprendere un percorso di maggiore consapevolezza digitale.
E proprio in tema sicurezza, puoi chiedere aiuto al PID col servizio Cyber Check.
Vuoi saperne di più sul PID e sul servizio Cyber Check?
Scopri come digitalizzare la tua PMI e renderla sicura dal punto di vista informatico.
Cerchi un’analisi approfondita sul rischio della tua esposizione agli attacchi informatici?
Valuta quanto può essere rischiosa la tua presenza sul web e se sei vulnerabile agli attacchi informatici.