
L'evoluzione dell'Intelligenza Artificiale sta trasformando profondamente i processi aziendali, ma offre anche ai cybercriminali strumenti sempre più affilati come il Deepfake vocale, minacce di nuova generazione basate sulla clonazione vocale tramite AI (Voice Cloning).
Ciò permette una pericolosa evoluzione della classica "Truffa del CEO" (o President Fraud), potenziata da file audio e messaggi vocali sintetici così realistici da ingannare anche i collaboratori più attenti.
Non si tratta di scenari ipotetici: i dati delle forze dell'ordine e della Polizia Postale registrano un aumento costante di questa tipologia di attacco anche in Italia, con danni medi stimati in centinaia di migliaia di euro per singolo incidente.
Vediamo insieme come si svolge un attacco di questo tipo attraverso una CyberStoria e quali strategie concrete puoi adottare per proteggere la tua PMI.
Deepfake vocale, la CyberStoria: una chiamata urgente in un venerdì pomeriggio
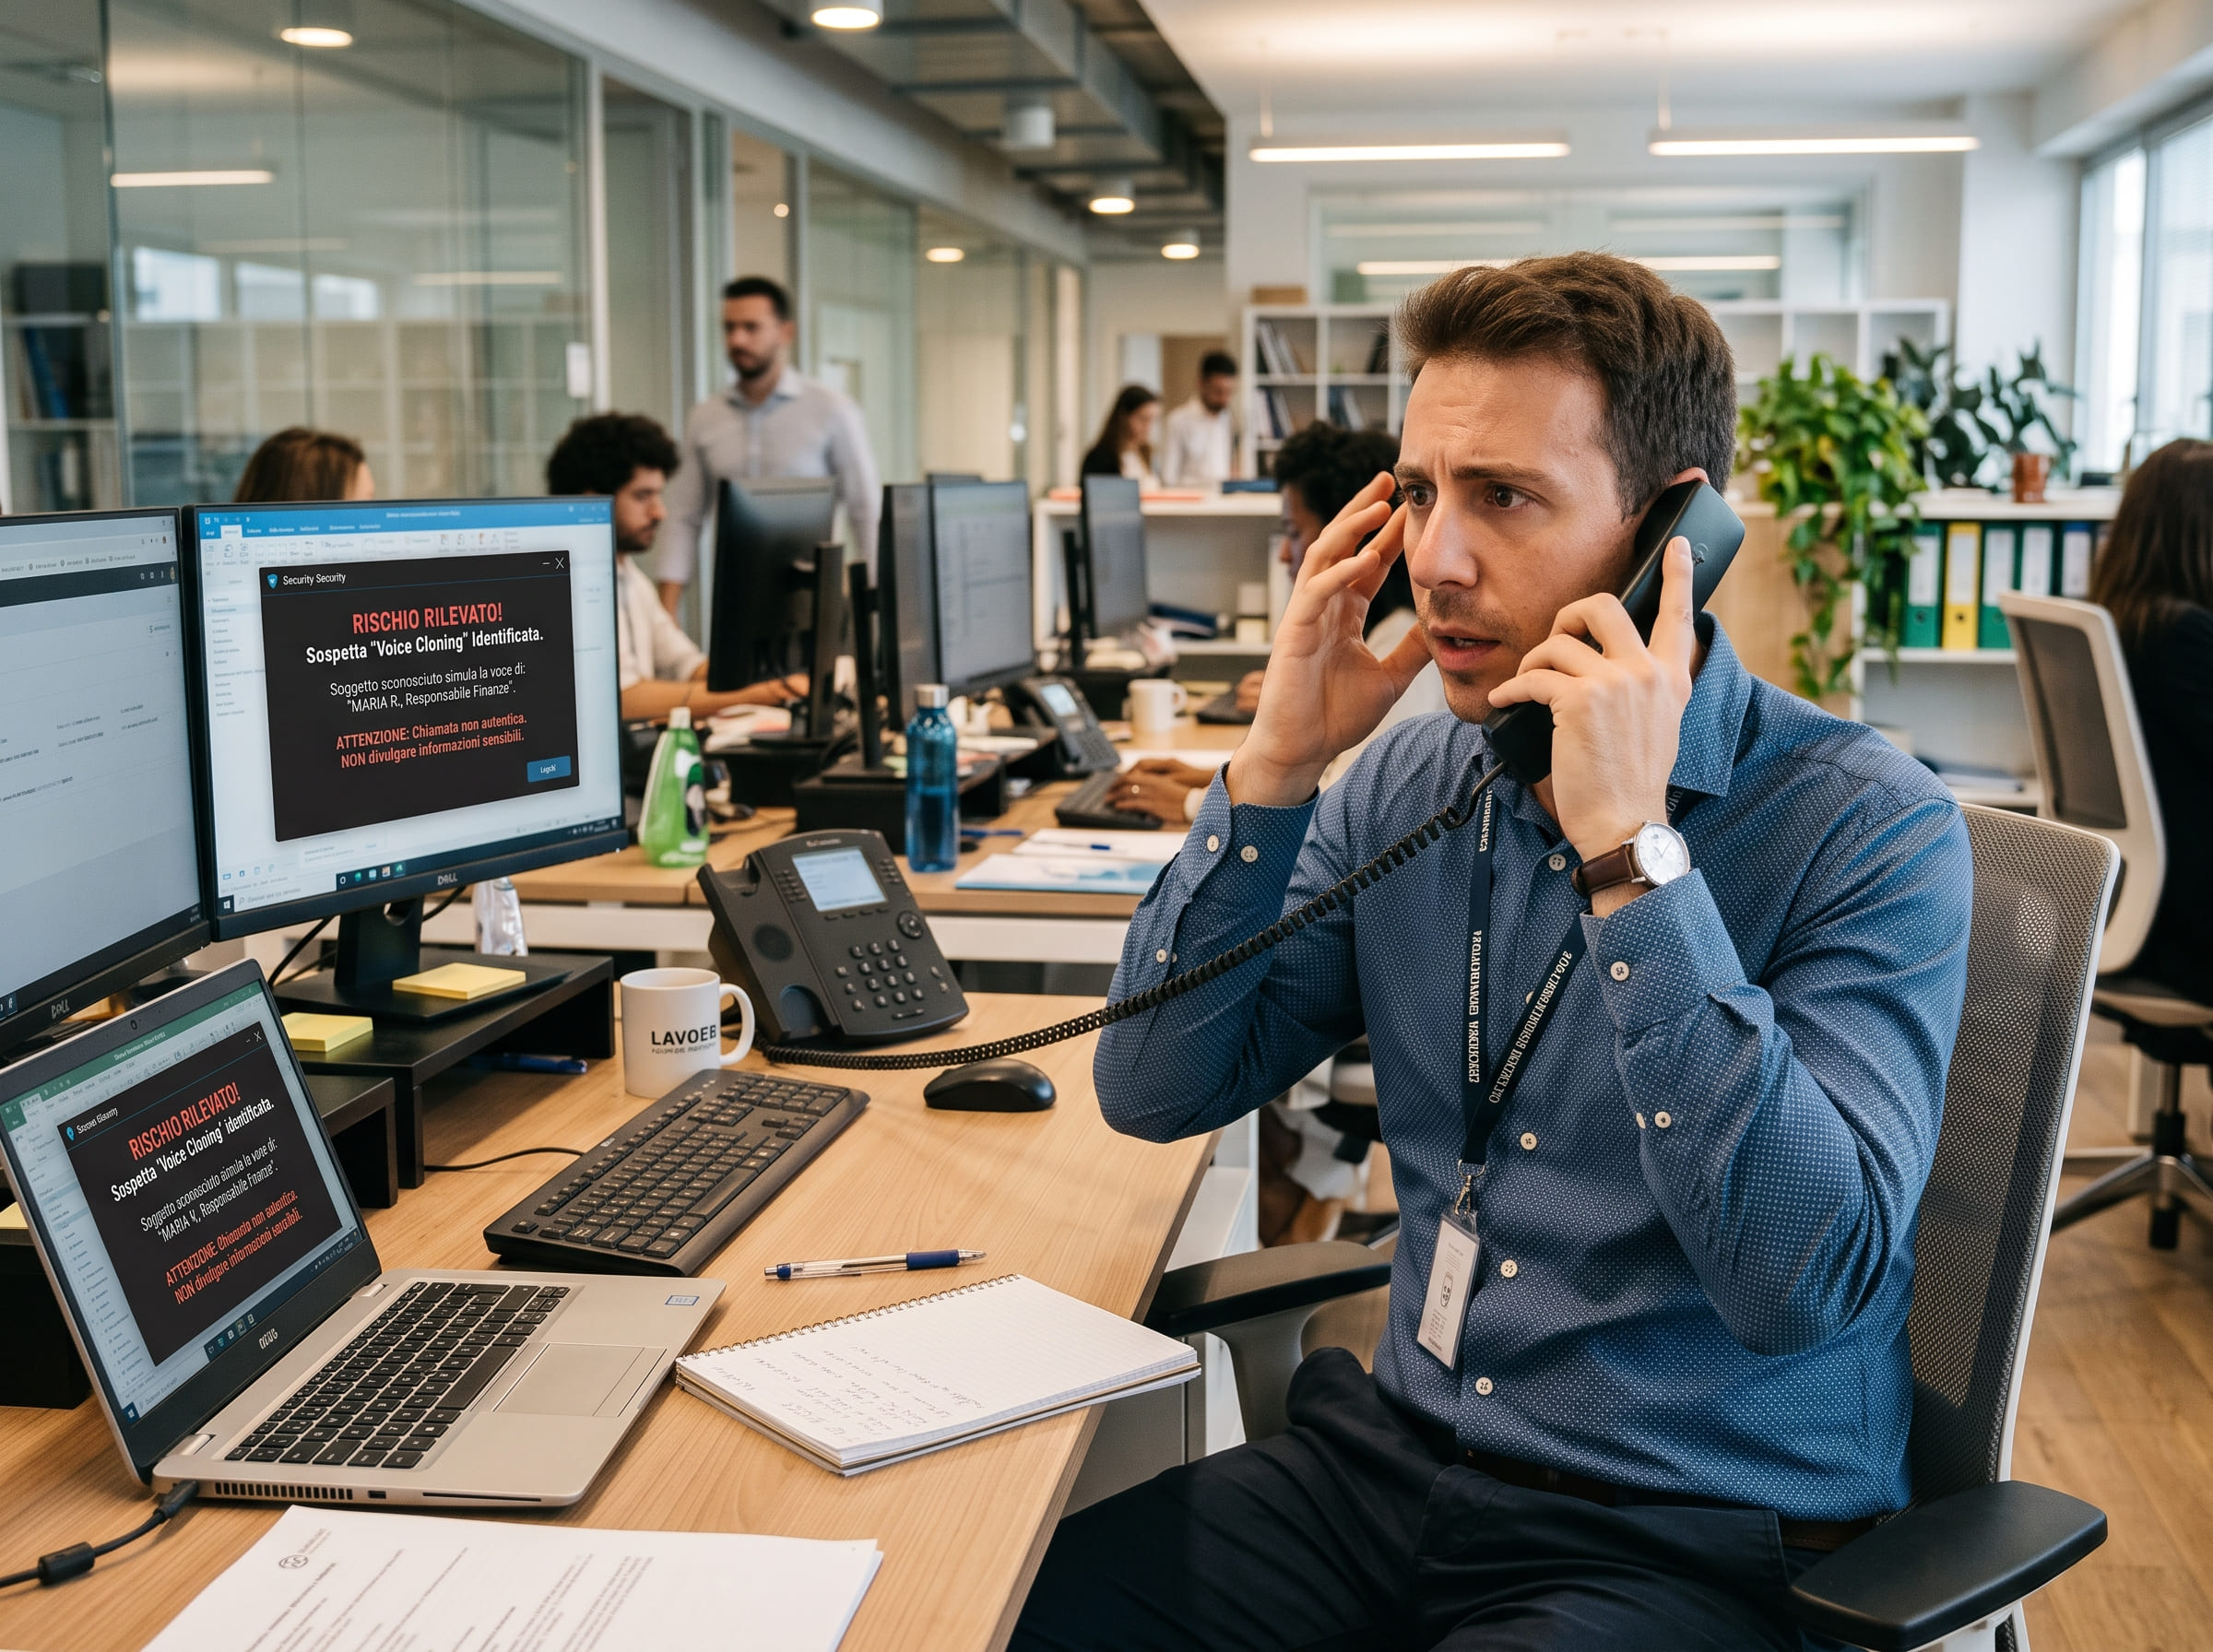
È un venerdì pomeriggio ed è quasi ora di chiudere gli uffici. Marco, responsabile dell'area amministrativa di una media impresa manifatturiera italiana, riceve un messaggio audio su WhatsApp da un numero sconosciuto. La foto profilo raffigura il titolare dell'azienda e il messaggio vocale ha esattamente la sua voce, con le sue tipiche flessioni dialettali e il suo tono abituale:
"Marco, scusa il disturbo a quest'ora. Sono a una trattativa riservata per l'acquisizione di un nuovo macchinario e siamo alle battute finali. Ho bisogno che esegui subito un bonifico urgente di 45.000 euro verso l'IBAN dell'avvocato che ti invio qui sotto. È un'operazione confidenziale, non parlarne con nessuno in ufficio. Ti spiego tutto lunedì al rientro."
Marco, riconoscendo perfettamente la voce del proprio titolare e percependo l'urgenza della richiesta, esegue il versamento senza verificare ulteriormente. Solo il lunedì mattina, chiedendo dettagli all'ingegnere, si rende conto della realtà: il titolare non ha mai inviato quel messaggio.
Questo attacco di Deepfake Vocale rappresenta la fusione perfetta tra una classica truffa di ingegneria sociale e le trappole a voce di cui abbiamo parlato nel nostro Dizionario di Cybersecurity dedicato a Phishing, Smishing e Vishing.
Deepfake Vocale: un caso reale internazionale
Nel 2024 i criminali impersonarono Mark Read, l’Amministratore Delegato di WPP, uno dei maggiori gruppi pubblicitari mondiali. Crearono un falso account WhatsApp e utilizzarono una voce generata artificialmente, insieme a materiale video del CEO, durante un incontro virtuale.
L'obiettivo di questo attacco tramite Deepfake Vocale era convincere un dirigente a collaborare a una presunta operazione riservata. Il tentativo non riuscì e questo rimane un caso molto interessante poiché mostra come la truffa non debba necessariamente partire da un'e-mail ma può iniziare da WhatsApp, passare alla voce e poi al video.
Come funziona la truffa del CEO potenziata dall'AI?
Questa tipologia di attacco fonde le tecniche tradizionali di ingegneria sociale con la tecnologia dei deepfake. L'attacco segue generalmente quattro fasi:
- Social Engineering e Ricognizione
Gli hacker studiano l'azienda sui social network professionali e sul sito aziendale, mappando l'organigramma e individuando chi possiede il potere di firma o di esecuzione dei pagamenti in amministrazione.
- Cattura dei campioni vocali
Raccolgono materiale audio del dirigente (interviste, podcast, interventi a convegni o storie sui social). Oggi bastano meno di 30 secondi di audio pulito per generare un modello vocale sintetico realistico.
- Pressione psicologica e riservatezza
La richiesta viene veicolata imponendo la massima urgenza e il segreto ("è un'acquisizione riservata", "non dire nulla ai colleghi"), impedendo alla vittima di confrontarsi con altri.
- Deviazione dai canali ufficiali
L'attacco avviene spesso fuori dagli orari d'ufficio o nei weekend tramite messaggistica istantanea o chiamate telefoniche dirette, sfruttando il momento di minore attenzione.
I campanelli d'allarme (Red Flags) per l'imprenditore
Nonostante l'elevato livello tecnologico dell'attacco, ci sono alcuni elementi chiave che devono far scattare immediatamente il sospetto. Ecco alcuni campanelli d’allarme e cosa osservare.
🔔 Urgenza e segretezza insolite
🔍 Richieste di bonifico da eseguire immediatamente senza attendere i normali tempi operativi
🔔 Bypass delle procedure
🔍 Invito sollecito a ignorare i consueti controlli di cassa o la fatturazione standard
🔔 Canali non verificati
🔍 Messaggi vocali inviati da numeri personali non registrati o profili di recente creazione.
🔔 Modifica delle coordinate bancarie
🔍 L'IBAN indicato per il versamento appartiene a una banca estera o a un conto sconosciuto
5 consigli pratici per proteggere la tua impresa dal Deepfake Vocale
Proteggersi da queste minacce non richiede solo strumenti informatici avanzati, ma soprattutto procedure organizzative chiare e consapevolezza del personale. Vediamo qualche esempio.
- Verifica "Out-of-Band" (Fuori canale) obbligatoria: qualsiasi richiesta di pagamento straordinaria pervenuta via e-mail o messaggistica deve essere confermata tramite un secondo canale indipendente (chiamando il numero fisso aziendale del dirigente o contattandolo sulla linea telefonica ufficiale, mai rispondendo direttamente al messaggio ricevuto).
- Codice o Parola d'ordine aziendale: concorda con il team amministrativo un codice di verifica interno (non scritto via e-mail) da richiedere in caso di transazioni d'urgenza.
- Doppia autorizzazione per i bonifici: fissa una soglia economica oltre la quale nessun bonifico può essere disposto senza la doppia firma o l'approvazione formale di almeno due persone.
- Igiene dei dati e degli spazi di lavoro: oltre a limitare l'esposizione di video/audio aziendali sensibili online, fai attenzione alle informazioni lasciate in vista in ufficio o a casa, applicando le buone norme spiegate nella guida allapratica del Clean Desk.
- Formazione continua (Cybersecurity Awareness): organizza sessioni periodiche affinché i dipendenti conoscano le ultime tecniche di truffa basate sull'Intelligenza Artificiale.
Conclusioni per la tua attività
La sicurezza informatica delle PMI non è solo una questione di antivirus e firewall, ma di cultura aziendale e processi di controllo.
L'Intelligenza Artificiale rappresenta una straordinaria opportunità di crescita per il business, ma impone di non abbassare mai la guardia di fronte alle nuove modalità con cui i cybercriminali tentano di violare la fiducia all'interno delle organizzazioni.
CyberStorie è la rubrica che racconta vere truffe informatiche ai danni delle imprese, per aiutare imprenditori e manager a riconoscere i rischi e proteggere il proprio business.
 Cyber sicurezza aziendale: inizia da qui
Secondo il Rapporto Clusit 2026 (Associazione Italiana per la Sicurezza Informatica), nel 2025 l'Italia ha registrato 507 incidenti informatici gravi, pari al 9,6% degli attacchi rilevati a livello mondiale, con un aumento del 42% rispetto all'anno precedente.
Se ti stai chiedendo come fare per difendere la tua attività, potresti rivolgerti alla Camera di commercio del tuo territorio.
Se sei alle prime armi in tema di cybersecurity, a disposizione della tua impresa ci sono consulenze e servizi per aiutarti ad imboccare la strada corretta attraverso i Punti Impresa Digitali che mettono a tua disposizione soluzioni che vanno dalla formazione al mentoring. E proprio in tema sicurezza, puoi chiedere aiuto al PID col servizio Cyber Check
Vuoi saperne di più sul PID e sul servizio Cyber Check?
Scopri come digitalizzare la tua PMI e renderla sicura dal punto di vista informatico.
Cerchi un’analisi approfondita sul rischio della tua esposizione agli attacchi informatici?
Valuta quanto può essere rischiosa la tua presenza sul web e se sei vulnerabile agli attacchi informatici.